
PHP2Shell(CVE-2026-109618 / 109619)対策 WAFやメンテナンスページだけでは防げない理由
PHP本体に、認証なしでリモートコード実行につながる「PHP2Shell」と呼ばれる重大な脆弱性が見つかりました。攻撃が成立するとWebサーバー上で任意のコードを実行される可能性があり、単なるWebサイ ... 続きを読む
急増するAIクローラー、全部ブロックして大丈夫? CDN・WAFで考えるAIクローラー対策
AIクローラーのアクセスが増えていますが、全部ブロックしてよいのでしょうか。GPTBotやOAI-SearchBot、ClaudeBotなどをログで見かける機会が増え、負荷やコンテンツ取得を気にして遮断 ... 続きを読む
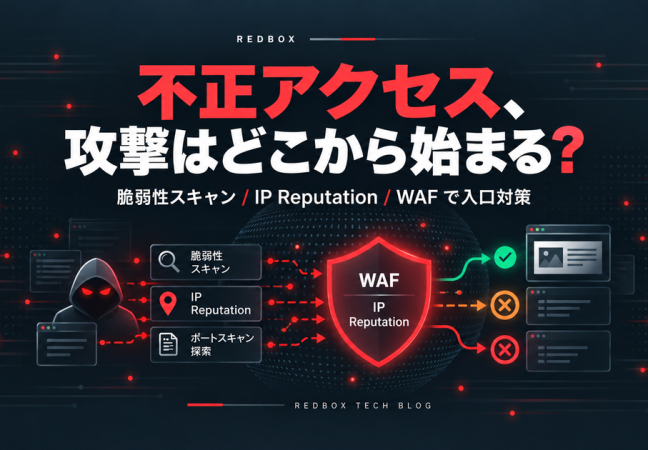
相次ぐ不正アクセス、攻撃はどこから始まる? 脆弱性スキャンとWAF・IP Reputationで考える入口対策
不正アクセスは、いきなりサーバーへ侵入して始まるのでしょうか。最近の国内事例を見ると、その前段で脆弱性やAPI、管理画面など「使えそうな入口」を探す探索が行われています。WAFやIP ... 続きを読む

HTTP/3 の特徴 HTTP/2とQUICの違い
今回は改めてHTTP/3とはどのようなもので、QUICとは何か、HTTP/2時代からの改善点と我々はHTTP/3の波に乗るべきなのかチェックしていきたいと思います。時がたち次世代Web通信プロトコル「H ... 続きを読む